
A Anatel publicou nesta terça-feira, 16 de setembro de 2026, uma notícia curta informando que a Superintendência de Controle de Obrigações emitiu seis medidas cautelares sobre chamadas com identificação de origem indevidamente alterada — o spoofing.
A nota tem três parágrafos e diz ter “caráter estritamente informativo”. Fomos ler os atos.
⭐⭐ E o que está neles alcança muito mais gente do que as seis empresas notificadas. O ato que dá base a tudo — o Despacho Decisório nº 978/2025/COGE/SCO — coloca uma obrigação em todas as prestadoras: acompanhar a lista de bloqueios publicada no Boletim de Serviço Eletrônico e implementar o bloqueio de interconexão de quem estiver nela.
Neste artigo
- O que saiu, e contra quem
- A moldura: o que já era obrigação desde dezembro
- O dever que alcança todas as prestadoras, inclusive quem nunca fez spoofing
- O que uma cautelar dessas exige na prática: 30 dias e um CSV
- O que isso cobra da sua rede antes de qualquer ofício
- O que fazer com isso
- O que este artigo não diz
- Onde conferir
O que saiu, e contra quem
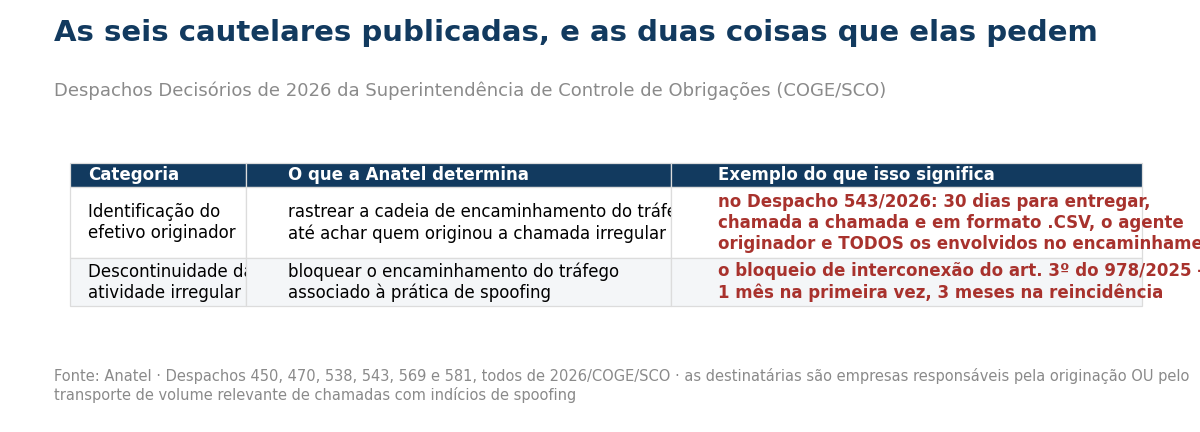
São seis despachos decisórios de 2026, todos da COGE/SCO: 450, 470, 538, 543, 569 e 581. Segundo a própria Anatel, as destinatárias são “empresas identificadas como responsáveis pela originação ou transporte de volume relevante de chamadas com indícios de spoofing”.
📌 A palavra “transporte” é a que importa aqui. Não é preciso ter originado a chamada fraudulenta para ser destinatário: basta ter carregado o tráfego.
As medidas se dividem em duas categorias, como a agência descreve:
- Identificação do efetivo originador — rastrear a cadeia de encaminhamento do tráfego até chegar em quem originou;
- Descontinuidade da atividade irregular — bloquear o encaminhamento do tráfego associado ao spoofing.
A moldura: o que já era obrigação desde dezembro
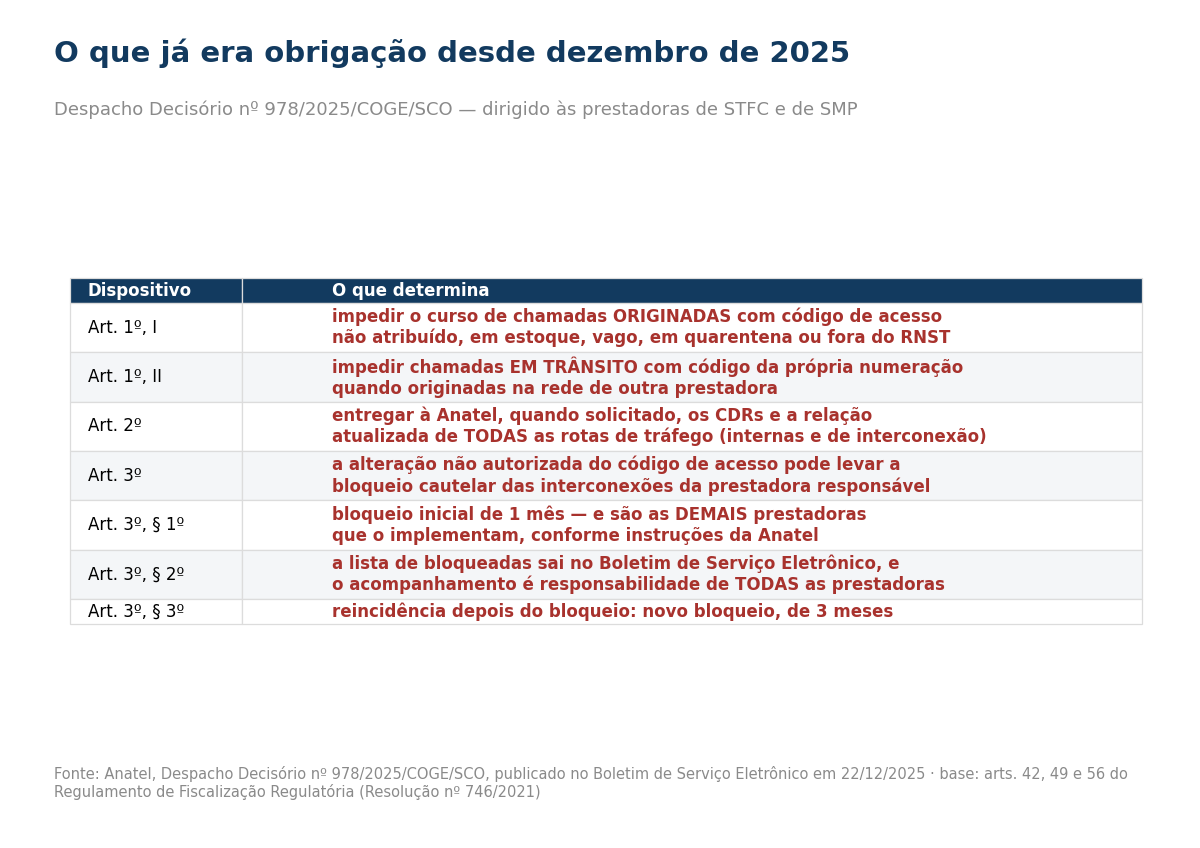
As seis cautelares concretizam um ato anterior, o Despacho Decisório nº 978/2025/COGE/SCO, publicado no Boletim de Serviço Eletrônico em 22 de dezembro de 2025 e dirigido às prestadoras de STFC e SMP. Ele se apoia nos arts. 42, 49 e 56 do Regulamento de Fiscalização Regulatória (Resolução nº 746/2021).
O que ele determina:
- Art. 1º, I — impedir o curso de chamadas originadas com código de acesso “não atribuído, em estoque, vago, em quarentena ou em desconformidade com os procedimentos de marcação” do Regulamento de Numeração;
- Art. 1º, II — impedir chamadas em trânsito que apresentem código da própria numeração quando a chamada foi originada na rede de outra prestadora;
- Art. 2º — entregar à Anatel, quando solicitado, os CDRs (registros detalhados de chamadas) e a relação atualizada de todas as rotas de tráfego, internas ou de interconexão. O parágrafo único avisa: não entregar, ou entregar fora do pedido, pode gerar determinação cautelar para a entrega;
- Art. 3º — a alteração não autorizada do código de acesso pode levar ao bloqueio cautelar das interconexões da prestadora responsável.
⚠️ O art. 1º, II é mais sutil do que parece. Ele trata do caso em que alguém usa a sua numeração para originar chamada em outra rede. A obrigação de barrar essa chamada é sua, quando ela transita pela sua rede — e identificar isso exige olhar a chamada, não só encaminhá-la.
O dever que alcança todas as prestadoras, inclusive quem nunca fez spoofing
Este é o ponto que a notícia não destaca e que muda a rotina de quem oferece voz. Os parágrafos do art. 3º:
📌 § 1º — o bloqueio da prestadora responsável é “inicialmente pela duração de 1 (um) mês, cabendo às demais prestadoras implementar o bloqueio conforme instruções definidas pela Anatel”.
📌 § 2º — a Anatel “publicará no Boletim de Serviço Eletrônico (BSE) a lista das prestadoras sujeitas ao bloqueio (…), cujo acompanhamento será de responsabilidade de todas as prestadoras“.
⭐⭐⭐ Leia de novo o § 2º: a responsabilidade de acompanhar a lista é de todas. Não há notificação individual prometida, não há e-mail garantido, não há aviso na caixa de entrada. A Anatel publica no Boletim, e a partir dali o dever de saber é seu.
⚠️ E o § 3º põe peso na reincidência: se, depois do bloqueio, houver nova ocorrência, o novo bloqueio cautelar é de 3 meses. O § 4º condiciona a suspensão à comprovação de ações corretivas aptas a impedir a repetição.
O que uma cautelar dessas exige na prática: 30 dias e um CSV
Para mostrar o tamanho do trabalho, abrimos uma das seis. O Despacho Decisório nº 543/2026/COGE/SCO, publicado em 15 de setembro, tem como interessada a Algar Telecom e determina, em caráter cautelar:
- Art. 1º — identificar a origem das chamadas apontadas no Relatório de Fiscalização nº 137 e os agentes responsáveis pela “originação, agregação, transporte, trânsito ou encaminhamento”, apresentando à Anatel o necessário para a completa rastreabilidade do tráfego;
- Art. 2º — no prazo de 30 dias contados da ciência, apresentar, para cada chamada listada no anexo: o agente originador, todos os agentes envolvidos no encaminhamento, e os registros e evidências técnicas usados na reconstrução da cadeia;
- § 1º — tudo “de forma individualizada, registro a registro, em formato .CSV”, com no mínimo as colunas das planilhas anexas.
⭐⭐ Traduzindo o esforço: não é responder um ofício com uma carta. É reconstruir, chamada por chamada, por qual rota o tráfego entrou e de quem veio — e entregar isso em planilha. Quem não guarda rota e CDR com essa granularidade não tem como produzir a resposta depois que o prazo começa a correr.
O que isso cobra da sua rede antes de qualquer ofício
O art. 2º do 978/2025 já dizia o que seria pedido: CDRs e a relação atualizada de todas as rotas. As cautelares de agora mostram em que formato e em que prazo isso volta.
📌 É a mesma lógica de outra obrigação de registro que já tratamos: no CGNAT, guardar o IP deixou de bastar e a porta lógica virou obrigação — porque sem ela não se identifica o usuário. Aqui é o equivalente na voz: sem a rota e o CDR, não se identifica o originador.
E vale separar dos outros dois assuntos de voz que já cobrimos, porque são atos diferentes: as seis regras do bloqueio de chamadas abusivas tratam do antispam que a prestadora adota por escolha; isto aqui é determinação cautelar, não é opcional. E, quando o ofício chega, os prazos de resposta a requerimento da Anatel já têm régua própria.
O que fazer com isso
- Se você oferece voz, inclua o Boletim de Serviço Eletrônico na rotina. O § 2º diz que acompanhar a lista de bloqueios é responsabilidade de todas as prestadoras.
- Confira se a sua rede barra as duas hipóteses do art. 1º: código não atribuído/vago/em quarentena na originação, e código da sua numeração chegando de fora.
- Verifique quanto tempo você guarda CDR e se consegue reconstruir rota por chamada. É exatamente o que a cautelar pede, em CSV.
- Mantenha a relação de rotas atualizada — internas e de interconexão. Ela é pedida por ato, não por gentileza.
- Se transporta tráfego de terceiros, olhe com atenção. As destinatárias incluem quem faz transporte, não só quem origina.
- Trate reincidência como risco de três meses de interconexão bloqueada, não como multa. É outra ordem de grandeza operacional.
O que este artigo não diz
- Não lemos as seis cautelares. Lemos o ato que lhes dá base (978/2025) e uma delas, o 543/2026, para mostrar o que exigem na prática. As outras cinco podem ter determinações e prazos diferentes.
- Não sabemos quais são as seis empresas. A notícia não as nomeia; a que identificamos aparece no ato que abrimos.
- Não avaliamos se houve irregularidade de quem foi notificado. Medida cautelar é providência de instrução, não condenação.
- Não medimos o tamanho do spoofing no Brasil, nem quantas prestadoras já foram bloqueadas com base no art. 3º.
- O alcance do 978/2025 é STFC e SMP. Quem presta só SCM não é destinatário direto dele — mas quem oferece voz, em qualquer arranjo, deve conferir sob qual outorga isso acontece.
Onde conferir
Fontes: os atos no Boletim de Serviço Eletrônico e a norma que os fundamenta.
- Despacho Decisório nº 978/2025/COGE/SCO — Processo nº 53500.044441/2024-24, BSE de 22/12/2025, com os arts. 1º, 2º e 3º e os parágrafos do bloqueio: consulta pública do SEI/Anatel
- Despacho Decisório nº 543/2026/COGE/SCO — BSE de 15/9/2026, com o prazo de 30 dias e a exigência do CSV: consulta pública do SEI/Anatel
- Resolução nº 746, de 22 de junho de 2021 — Regulamento de Fiscalização Regulatória, base dos arts. 42, 49 e 56 citados nos despachos: informacoes.anatel.gov.br/legislacao/resolucoes/2021/1524-resolucao-746
- Notícia oficial da Anatel, de 16/9/2026, que informa a publicação das seis cautelares: gov.br/anatel — medidas cautelares sobre identificação de origem alterada