
Hoje, quando uma autoridade pede a um provedor os registros de um usuário, a regra é uma só e está no art. 10 do Marco Civil da Internet: “o provedor responsável pela guarda somente será obrigado a disponibilizar os registros (…) mediante ordem judicial“. Para conteúdo de comunicação privada, o § 2º repete a exigência.
Em 10 de setembro de 2026 entrou na Câmara o PL nº 5.338/2026, do deputado Jadyel Alencar, que institui a chamada Lei do Sinal de Risco. Ele tem 22 páginas e trata de comunicação emergencial de risco à vida. O artigo que interessa ao provedor é o penúltimo.
⭐⭐ O art. 30 do projeto acrescenta um art. 10-A ao Marco Civil para permitir que, em caráter excepcional, os dados sejam entregues à autoridade competente sem ordem judicial prévia — com controle judicial posterior.
Neste artigo
- A regra de hoje, e onde ela está escrita
- O que o art. 10-A propõe
- As salvaguardas que ele exige e o que proíbe
- A pergunta que o provedor precisa fazer: isso alcança quem só dá conexão?
- De onde veio: o recado do STF ao Congresso
- O que fazer com isso
- O que este artigo não diz
- Onde conferir
A regra de hoje, e onde ela está escrita
O art. 10 do Marco Civil abre a seção que trata da proteção aos registros, aos dados pessoais e às comunicações privadas. O caput alcança “a guarda e a disponibilização dos registros de conexão e de acesso a aplicações de internet” — os dois tipos, no mesmo dispositivo.
E os dois parágrafos seguintes fecham a porta:
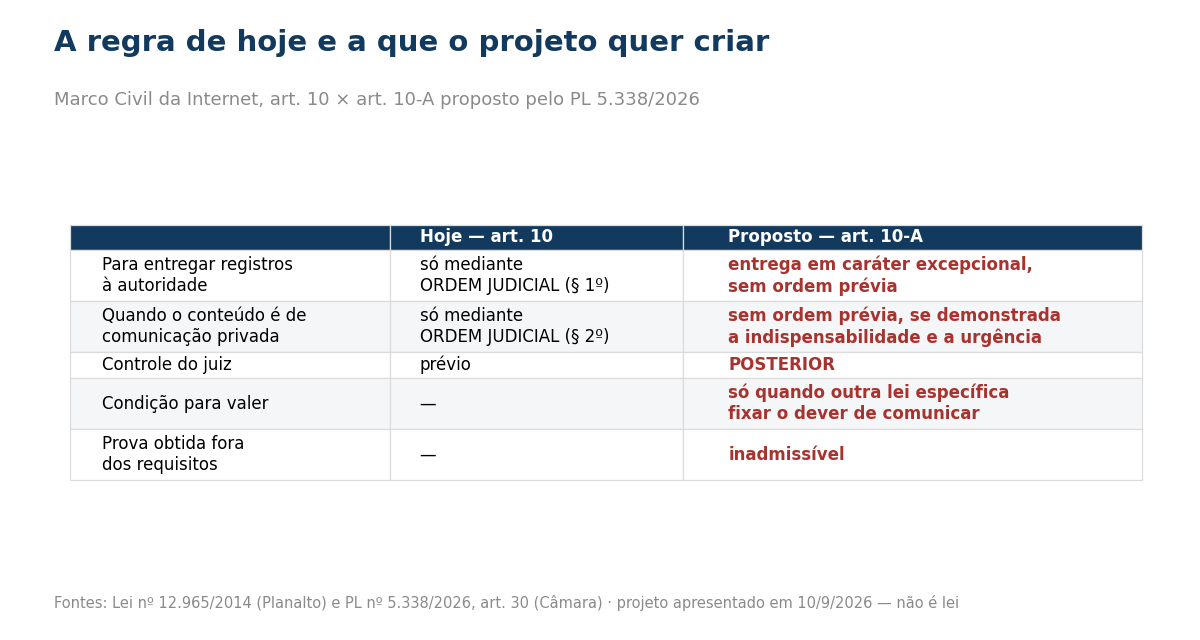
- § 1º — o provedor responsável pela guarda “somente será obrigado a disponibilizar os registros (…) mediante ordem judicial“, inclusive quando associados a dados que identifiquem o usuário ou o terminal;
- § 2º — o conteúdo das comunicações privadas “somente poderá ser disponibilizado mediante ordem judicial“.
📌 É essa a regra que o provedor aplica quando chega um pedido. Ela é a razão de a resposta padrão ser “traga a ordem judicial” — e é exatamente ela que o projeto quer excepcionar.
O que o art. 10-A propõe
O texto do art. 30 do projeto é curto e vale ler inteiro:
📌 “Em caráter excepcional, o provedor disponibilizará à autoridade competente os dados estritamente necessários à prevenção ou interrupção de risco concreto e grave de morte ou lesão grave, quando configurado dever de comunicação estabelecido em legislação específica que preveja, no mínimo, revisão humana qualificada prévia, controle judicial posterior da medida e inadmissibilidade probatória das informações obtidas em desconformidade com seus requisitos.”
E o § 1º trata do caso mais sensível — o conteúdo: a disponibilização de comunicação privada armazenada sem prévia ordem judicial dependerá de “demonstração de sua indispensabilidade e de que a espera pela autorização judicial comprometerá a resposta emergencial”.
⚠️ Duas observações de leitura, para não ampliar o que o texto diz. Primeira: o art. 10-A não cria o dever sozinho — ele vale “quando configurado dever de comunicação estabelecido em legislação específica”. Segunda: o § 3º mantém a exigência de autorização judicial para qualquer informação adicional além do estritamente necessário.
⭐ A mudança estrutural, então, é de sequência: a regra de hoje é juiz antes; a proposta é, na exceção, entrega antes e juiz depois.
As salvaguardas que ele exige e o que proíbe
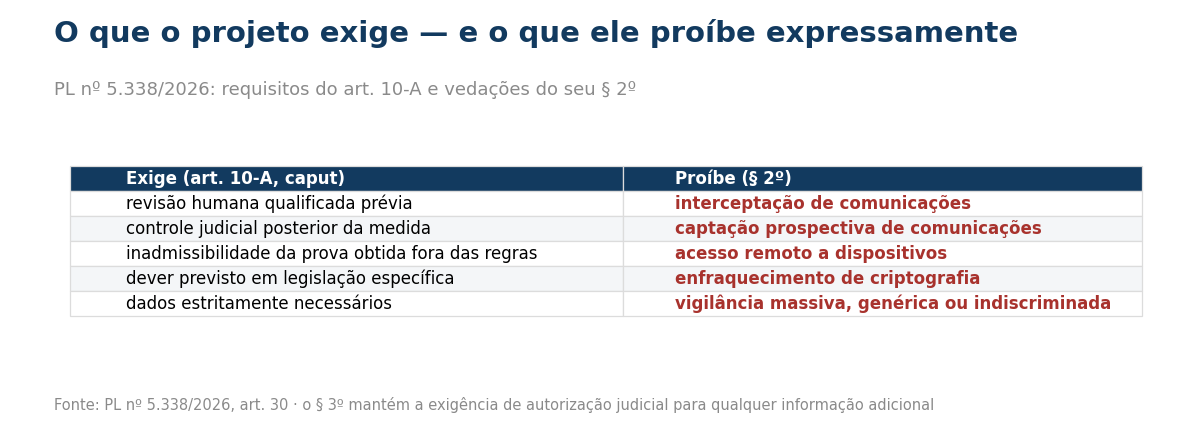
O projeto não abre a exceção sem trancas. O próprio art. 10-A condiciona a entrega a revisão humana qualificada prévia, controle judicial posterior e inadmissibilidade probatória do que for obtido fora das regras.
E o § 2º lista o que a hipótese não autoriza, em texto expresso: “não autoriza interceptação, captação prospectiva de comunicações, acesso remoto a dispositivos, enfraquecimento de criptografia ou vigilância massiva, genérica ou indiscriminada”.
📌 A vedação ao enfraquecimento de criptografia é a que mais importa para quem opera rede e sistemas, porque é a exigência que, em outros projetos, costuma vir escondida em obrigação técnica. Aqui ela está escrita como proibição.
A pergunta que o provedor precisa fazer: isso alcança quem só dá conexão?
⚠️⚠️ O projeto não usa as expressões “provedor de conexão” nem “provedor de aplicações” — ele cria a própria definição, no art. 2º, III: “provedor: pessoa jurídica que ofereça ou opere serviço digital mediante o qual processe ou armazene comunicações ou informações de usuários”.
E “serviço digital”, no inciso I do mesmo artigo, é o serviço prestado por aplicação de internet “ou sistema computacional que permita interação, armazenamento, geração, transmissão ou processamento de conteúdo ou informações de usuários”.
⭐⭐⭐ Some as duas coisas e a dúvida aparece sozinha: a definição fala em transmissão, sem excluir quem só transporta; e o dispositivo criado entra no artigo do Marco Civil que governa também os registros de conexão.
📌 Não afirmamos que o projeto alcança o provedor de acesso — o texto não diz isso, e tampouco diz o contrário. Afirmamos que a redação, como está, não exclui, e que essa é exatamente a pergunta a ser feita na tramitação. Quem acompanha Marco Civil já viu o valor de olhar cedo: 23 projetos tentaram derrubar o decreto da porta lógica, e o assunto só ficou claro quando alguém leu cada um.
De onde veio: o recado do STF ao Congresso
A justificação do projeto é explícita sobre a origem. Ela cita o julgamento em que o Supremo reconheceu a inconstitucionalidade parcial e progressiva do art. 19 do Marco Civil e formulou o que o autor chama de “apelo expresso ao Congresso Nacional para que editasse legislação específica” — a partir da categoria da “falha sistêmica” dos provedores.
⚠️ Registramos isso como está na justificação do projeto, que é peça de convencimento do autor. Não conferimos o acórdão do Supremo nem a extensão do que foi decidido.
O que fazer com isso
- Continue exigindo ordem judicial. Enquanto o projeto não virar lei, o art. 10 do Marco Civil vale inteiro, com os dois parágrafos.
- Acompanhe pelo número: PL 5.338/2026, na Câmara. É aí que a definição de “provedor” pode ser ajustada — e vale lembrar que das 1.173 propostas sobre Comunicações em 2026, só 22 citam provedor: as que alcançam o setor quase nunca dizem isso no título.
- Veja quem responde a pedido de autoridade na sua empresa e se essa pessoa sabe a regra atual. A exceção proposta exige “revisão humana qualificada” — ou seja, decisão de gente, registrada.
- Guarde registro do que entrega e por quê. Se a regra mudar, o controle passa a ser posterior — e o que protege quem entregou é a trilha do que foi pedido e do que foi dado.
- Não confunda com a obrigação de guardar. Guardar registro é uma coisa (e já mudou, com a porta lógica no CGNAT); entregar é outra, e é esta que o projeto mexe.
O que este artigo não diz
- Projeto apresentado não é lei. O PL 5.338/2026 foi apresentado em 10/9/2026 e pode ser alterado, arquivado ou rejeitado.
- Não afirmamos a quem ele se aplica. Mostramos as definições do próprio texto e onde o novo artigo entra no Marco Civil.
- Lemos o projeto e a sua justificação, não o parecer de relator — que ainda não existe — nem o acórdão do STF citado nela.
- Não avaliamos constitucionalidade nem o mérito da exceção proposta.
- Há 29 artigos antes do art. 30, com deveres de identificação, tratamento e preservação dirigidos a serviços digitais. Este artigo trata apenas do que muda no Marco Civil.
Onde conferir
Fontes: a lei em vigor e o projeto na íntegra.
- Lei nº 12.965, de 23 de abril de 2014 (Marco Civil da Internet) — art. 10, caput e §§ 1º e 2º: planalto.gov.br — Lei 12.965/2014
- PL nº 5.338/2026 — inteiro teor, com as definições do art. 2º e o art. 30, que insere o art. 10-A: camara.leg.br — inteiro teor do PL 5.338/2026