
O Codex, agente de programação da OpenAI, roda os comandos no computador da empresa dentro de um “sandbox”: uma área limitada pelo próprio sistema operacional (macOS, Linux ou Windows). No modo padrão, ele altera só os arquivos da pasta do projeto e trabalha com a internet desligada; para sair disso, para e pede aprovação. A OpenAI detalhou esse funcionamento em 18/11/2026. Para a empresa, a decisão que importa é qual modo liberar: só leitura, área de trabalho ou acesso total.
Atualizado em 19/11/2026. Conferido na documentação oficial do Codex (Sandboxing e Agent approvals & security), no resumo oficial do texto da OpenAI de 18/11/2026 e no repositório aberto do Codex, lidos em 19/11/2026.
Neste artigo
- O que a OpenAI explicou
- Os 3 modos e o que cada um deixa fazer
- Quando ele para e pede licença
- O que a empresa deve configurar
- Perguntas frequentes
- Fontes
O que a OpenAI explicou
Em 18/11/2026 a OpenAI publicou “Inside the Codex sandbox”, sobre como o Codex roda comandos na máquina do usuário aplicando os limites de arquivos e de rede que o usuário controla, no macOS, no Linux e no Windows. O site da OpenAI recusou a nossa leitura direta; o que segue vem do resumo oficial publicado pela própria OpenAI e da documentação do Codex, que descreve as mesmas regras em detalhe.
A ideia é simples. O sandbox define o que o agente pode fazer sozinho: quais arquivos pode alterar e se os comandos podem usar a internet. A política de aprovação define quando ele tem de parar e perguntar antes de passar desse limite. A documentação diz que as duas coisas são controles diferentes que trabalham juntos. O limite vale também para os programas que o agente chama, como o git, os gerenciadores de pacotes e os testes.
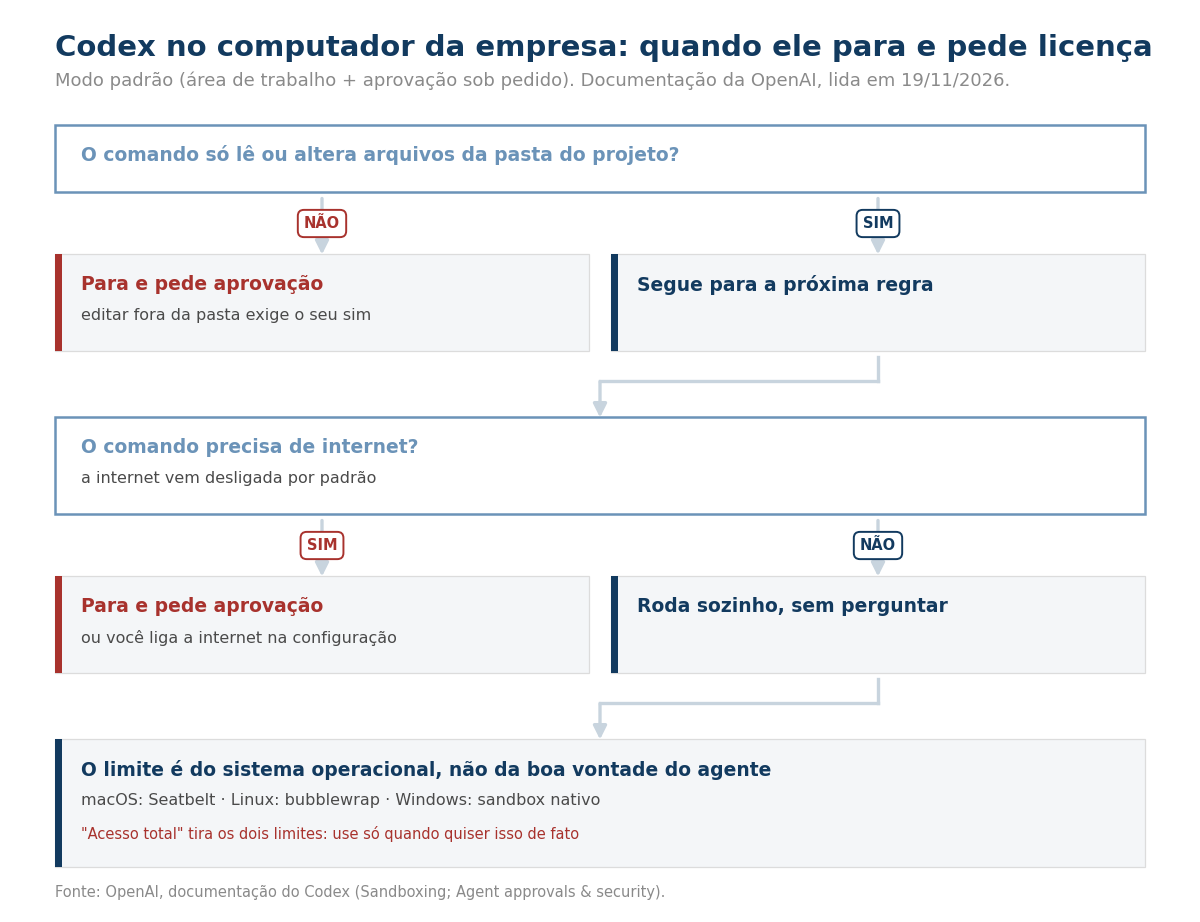
Cada sistema usa o seu mecanismo: no macOS, o Seatbelt, que já vem no sistema; no Linux, o bubblewrap, que precisa ser instalado antes; no Windows, o sandbox nativo quando se usa o PowerShell, e o do Linux quando se usa o WSL2.
Os 3 modos e o que cada um deixa fazer
| Modo | Arquivos | Comandos e internet | Quando usar |
|---|---|---|---|
| Só leitura (read-only) | Lê, não altera | Não roda comando sem aprovação | Conversar e planejar sem mexer em nada |
| Área de trabalho (workspace-write) — padrão | Lê; altera só na pasta do projeto | Roda comandos de rotina; internet desligada | Trabalho do dia a dia |
| Acesso total (danger-full-access) | Qualquer arquivo do computador | Sem limite, inclusive internet | Só quando se quer de fato dar acesso total |
Junto do modo vai a política de aprovação: “on-request”, em que o agente trabalha dentro do limite e pergunta quando precisa sair dele, ou “never”, em que ele não para para perguntar. Acesso total é o modo sem limite somado ao “never”.
Quando ele para e pede licença
No modo padrão, com aprovação sob pedido, o Codex lê arquivos, faz alterações e roda comandos na pasta de trabalho sem perguntar. Ele pede aprovação para alterar arquivos fora dessa pasta e para rodar comando que precisa de internet. Ferramenta conectada que avisa que apaga ou destrói dados sempre pede aprovação. Quem aprova pode ser a própria pessoa (o padrão) ou um agente revisor automático, que não muda o limite do sandbox: só decide os pedidos que chegam até ele.
Para quem roda o GPT-6 Astra, há ainda um monitor de segurança que pode pausar a tarefa se notar comportamento arriscado do modelo. A documentação avisa que ele não substitui o sandbox nem a revisão do resultado, e que em contas com retenção zero de dados ou com dados guardados fora dos Estados Unidos a tarefa pausada termina, sem a opção de retomar.
O que a empresa deve configurar
Para a empresa que pensa em pôr um agente de programação nos computadores da equipe, quatro cuidados saem da documentação. Manter o modo padrão e não usar acesso total no dia a dia. Deixar a internet desligada e, se precisar, ligar com lista de domínios permitidos e bloqueados. Dar uma pasta por projeto, em vez de abrir o acesso a vários sistemas de uma vez. E, no Linux, instalar o bubblewrap antes, para o limite funcionar como previsto. Os dados de clientes que ficam no computador seguem a LGPD: o sandbox limita onde o agente altera arquivos e se ele usa a internet, então vale manter fora dessa máquina o que o projeto não precisa.
O Codex entra nos planos Plus, Pro, Business, Edu e Enterprise do ChatGPT, ou com chave da API. Para comparar o custo dos modelos, veja o GPT-6.2 Sol e o Astra, o Gemini 4 Hydrogen e os modelos abertos pelo Hugging Face. É o mesmo tipo de limite que usamos ao montar o atendimento automático com inteligência artificial no WhatsApp e no site.
Perguntas frequentes
O Codex pode apagar arquivos do meu computador?
No modo padrão, ele só altera arquivos da pasta do projeto. Para mexer fora dela, para e pede aprovação. No modo de acesso total, esse limite deixa de existir.
O Codex acessa a internet sozinho?
Não no modo padrão: a internet dos comandos vem desligada. Ela só é liberada se você ligar na configuração, e dá para restringir aos domínios que a empresa permitir.
Preciso instalar algo para o sandbox funcionar?
No macOS e no Windows (PowerShell), não. No Linux e no WSL2, a documentação pede instalar o bubblewrap antes.
O Codex é pago?
Ele vem nos planos Plus, Pro, Business, Edu e Enterprise do ChatGPT, ou pode ser usado com chave da API, com cobrança por uso. O programa de linha de comando é aberto, com licença Apache-2.0.
Fontes
Fontes:
- OpenAI, 18/11/2026, “Inside the Codex sandbox” (lido pelo resumo oficial do canal de notícias da OpenAI; a página recusou a leitura direta, citada pelo nome)
- OpenAI, documentação do Codex, “Sandbox”: developers.openai.com
- OpenAI, documentação do Codex, “Agent approvals & security”: learn.chatgpt.com
- Repositório aberto do Codex CLI no GitHub (openai/codex), instruções de uso e licença (citado pelo nome)
